

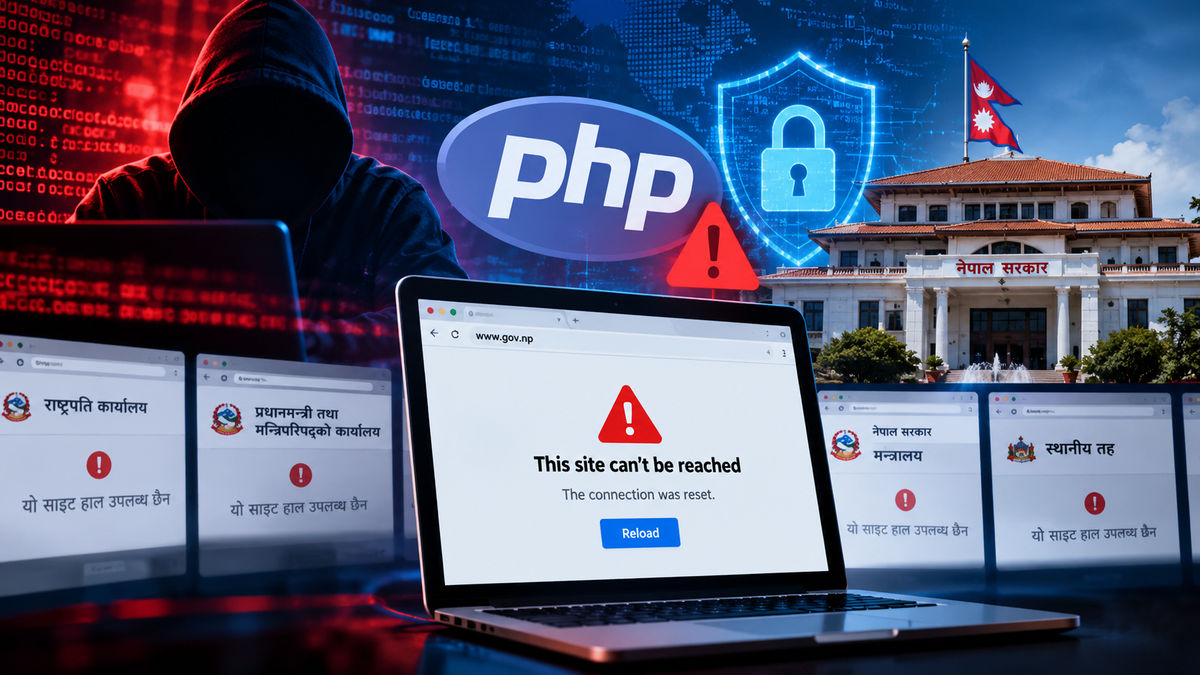
काठमाडौं । नेपालमा सरकारी वेबसाइटहरू अस्थायी रूपमा बन्द गरिनुको मुख्य कारण वेबसाइट सञ्चालनमा प्रयोग हुने PHP सफ्टवेयरमा भेटिएका दुईवटा गम्भीर सुरक्षा कमजोरी हुन्। यी कमजोरीको फाइदा उठाएर ह्याकरले सुरक्षा अपडेट नगरिएका सर्भरमा अनधिकृत रूपमा कोड चलाउन वा संवेदनशील जानकारीमा पहुँच पुर्याउन सक्ने जोखिम छ। त्यसैले तत्काल सुरक्षा सुधार गर्न नसकिने वेबसाइटलाई इन्टरनेटबाट अस्थायी रूपमा अलग राख्न साइबर सुरक्षा निकायहरूले सुझाव दिएका छन्।
समस्या के हो?

PHP वेबसाइट र वेब एप्लिकेसन बनाउन प्रयोग हुने लोकप्रिय प्रोग्रामिङ भाषा हो। समाचार पोर्टल, सरकारी वेबसाइट, अनलाइन सेवा तथा WordPress जस्ता सामग्री व्यवस्थापन प्रणालीले पनि PHP प्रयोग गर्छन्।
PHP मा भेटिएका कमजोरीलाई CVE-2026-109618 र CVE-2026-109619 नाम दिइएको छ। यी दुवै कमजोरीलाई गम्भीर जोखिमको श्रेणीमा राखिएको छ। सुरक्षा अनुसन्धानकर्ताहरूका अनुसार यसको दुरुपयोग हुँदा आक्रमणकारीले प्रयोगकर्ताको अनुमति वा लगइन विवरणबिनै जोखिमयुक्त सर्भरमा आफ्नै कोड चलाउन सक्ने अवस्था सिर्जना हुन सक्छ।
सर्भरमा अनधिकृत कोड चलाउन सफल भएमा वेबसाइटको फाइल परिवर्तन गर्ने, गोप्य जानकारीमा पहुँच खोज्ने, पासवर्ड वा पहुँच टोकनजस्ता विवरण चोरी गर्ने तथा वेबसाइटलाई अन्य साइबर आक्रमणका लागि प्रयोग गर्ने जोखिम रहन्छ। यद्यपि, PHP मा कमजोरी भेटिनु मात्रै कुनै विशेष सरकारी वेबसाइट ह्याक भइसकेको प्रमाण होइन।
कमजोरी कसरी पत्ता लाग्यो?
अक्टोबर २०२६ मा साइबर सुरक्षा अनुसन्धानकर्ताहरूले PHP मा रहेका यी कमजोरी सार्वजनिक गरेपछि विश्वभरका प्राविधिक निकाय सतर्क भएका हुन्। सुरक्षा अनुसन्धानमा कृत्रिम बुद्धिमत्ता (एआई) को प्रयोगले पनि कमजोरी पहिचान गर्न सहयोग गरेको थियो।
अक्टोबर २१ मा PHP विकास टोलीले समस्या समाधान गर्ने सुरक्षा अपडेट जारी गर्यो। तर, अपडेट उपलब्ध हुनुअघि वा त्यसलाई लागू गर्नुअघि नै जोखिम सार्वजनिक भएपछि पुराना संस्करण प्रयोग गरिरहेका वेबसाइटहरू थप जोखिममा परे।
नेपालका सरकारी वेबसाइट किन बन्द गरिए?
वेबसाइटमा सुरक्षा कमजोरी देखिँदा त्यसलाई तत्काल अपडेट गर्न सम्भव नहुन सक्छ। सर्भरको परीक्षण, प्राविधिक अनुकूलता र सेवा बन्द नगरी अपडेट गर्न सकिने अवस्था जाँच्न समय लाग्न सक्छ।
यस्तो अवस्थामा वेबसाइट खुला राख्दा सम्भावित आक्रमणकारीले कमजोरीको फाइदा उठाउन सक्छन्। त्यसैले सुरक्षा अपडेट लागू नहुँदासम्म वेबसाइटलाई अस्थायी रूपमा बन्द गर्नु वा सार्वजनिक इन्टरनेटबाट अलग राख्नु जोखिम कम गर्ने उपाय हो।
नेपालका सरकारी वेबसाइट बन्द गरिएको समाचार सार्वजनिक भए पनि सबै वेबसाइट ह्याक भएका छन् वा तिनबाट तथ्यांक चोरी भइसकेको छ भन्ने पुष्टि भएको छैन। वेबसाइट बन्द गर्नु मुख्यतः सम्भावित क्षति रोक्ने सावधानीपूर्ण कदम हो।
समस्या समाधान कसरी गर्ने?
साइबर सुरक्षा विशेषज्ञहरूको सिफारिसअनुसार वेबसाइट सञ्चालक र होस्टिङ प्रदायकले निम्न काम प्राथमिकताका साथ गर्नुपर्छ।
१. PHP को सुरक्षित संस्करणमा अपडेट गर्ने
PHP विकास टोलीले कमजोरी समाधान गर्न निम्न संस्करण जारी गरेको छ।
हालको शाखा | सुरक्षित संस्करण
| PHP 8.5 | 8.5.12 वा पछिल्लो सुरक्षित संस्करण |
| PHP 8.4 | 8.4.27 वा पछिल्लो सुरक्षित संस्करण |
| PHP 8.3 | 8.3.36 वा पछिल्लो सुरक्षित संस्करण |
| PHP 8.2 | 8.2.35 वा पछिल्लो सुरक्षित संस्करण |
यी संस्करण वा तिनपछिका सम्बन्धित सुरक्षा सुधार समावेश भएका संस्करण प्रयोग गर्नुपर्छ। PHP 8.1 र त्यसभन्दा पुराना संस्करण आधिकारिक रूपमा सुरक्षा अपडेट नपाउने अवस्थामा रहेकाले समर्थित संस्करणमा स्तरोन्नति गर्नु आवश्यक हुन्छ।
२. तत्काल अपडेट गर्न नसके वेबसाइट अस्थायी रूपमा बन्द गर्ने
सुरक्षित संस्करणमा अपडेट गर्न समय लाग्ने भए जोखिमयुक्त वेबसाइटलाई सार्वजनिक इन्टरनेटबाट अलग राख्नुपर्छ। सामान्य मर्मत सूचना देखाएर वास्तविक PHP सेवा बन्द वा अलग राख्ने व्यवस्था गर्न सकिन्छ। केवल वेबसाइटको मुख्य पृष्ठ लुकाउनु पर्याप्त नहुन सक्छ।
३. होस्टिङ सर्भर र वेबसाइटका सबै भाग जाँच गर्ने
वेबसाइट सञ्चालकले PHP मात्र नभई सर्भर, वेब सर्भर, कन्टेनर, तेस्रो पक्षका प्लगइन तथा PHP समावेश भएका अन्य सफ्टवेयरसमेत जाँच गर्नुपर्छ। होस्टिङ कम्पनीले आफ्नो सर्भरमा सुरक्षा अपडेट लागू भएको पुष्टि गर्नुपर्छ।
४. सम्भावित ह्याकिङको प्रमाण खोज्ने
वेबसाइट अपडेट गर्नु मात्र पर्याप्त हुँदैन। कमजोरीको दुरुपयोग भएको आशंका भए सर्भर लग, लगइन गतिविधि, असामान्य फाइल, नयाँ प्रयोगकर्ता खाता र शंकास्पद नेटवर्क गतिविधि जाँच गर्नुपर्छ। आक्रमणको प्रमाण भेटिए सर्भरलाई अलग राखेर अनुसन्धान गर्नुपर्छ।
५. सुरक्षित ब्याकअप र पुनःसञ्चालन परीक्षण गर्ने
सफा तथा सुरक्षित ब्याकअप तयार राख्नुपर्छ। सुरक्षा अपडेट लागू गरेपछि वेबसाइटको लगइन, डाटाबेस, अनलाइन फाराम, प्रशासनिक प्यानल र अन्य सेवा परीक्षण गर्नुपर्छ। आवश्यक सुरक्षा परीक्षण पूरा भएपछि मात्र वेबसाइट पुनः सञ्चालन गर्नु उचित हुन्छ।
 हुम्लामा ४.२ म्याग्निच्युडको भूकम्प
 धनतेरससँगै सुरु भयो तिहार, यसपालि ६ दिन मनाइँदै
 बर्खास्तीको निर्णयविरुद्ध पूर्वआईजीपी दानबहादुर कार्की सर्वोच्च अदालतमा
 अब कन्टेन्ट क्रिएटर र इन्फ्लुयन्सरलाई पनि पत्रकार आचारसंहिता लागू हुने
टिप्पणीहरू
0 प्रकाशित टिप्पणीटिप्पणी र Like गर्न निःशुल्क सदस्य खाता आवश्यक छ।
खाता बनाउनुहोस्लगइन